 Guilda Work
Appareils et jetons d'API
Ouvrir dans Guilda WorkRévoquez les mobiles perdus et créez des jetons pour intégrations et scripts.
Mis à jour le
Dans Mes appareils, vous gérez ce qui peut accéder à votre compte sans passer par le navigateur.
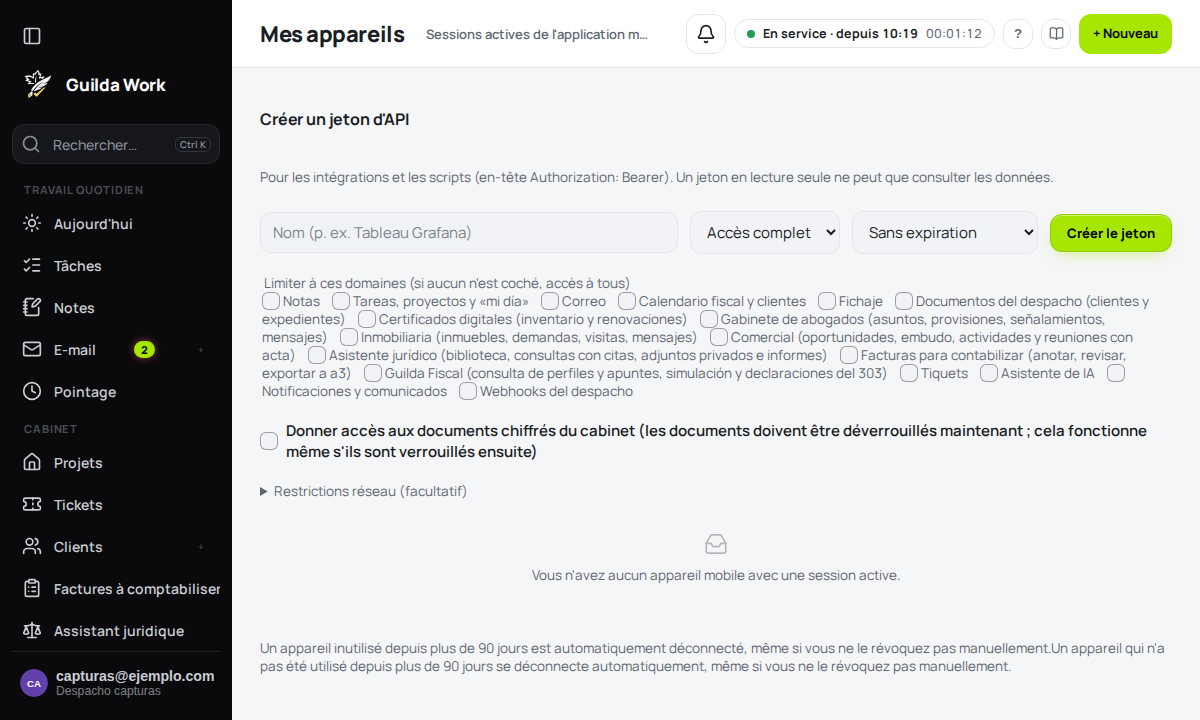
Appareils mobiles
Chaque session active de l'appli mobile apparaît avec son nom, la date de connexion et sa dernière utilisation. Si vous perdez un mobile, appuyez sur Révoquer l'accès : il devra se reconnecter. Un appareil resté plus de 90 jours sans être utilisé est déconnecté automatiquement.
Créer un jeton d'API
Un jeton sert aux intégrations et aux scripts (il est envoyé dans l'en-tête Authorization: Bearer). Pour le
créer :
- Donnez-lui un nom qui explique son usage (par exemple « Tableau de bord Grafana »).
- Choisissez l'autorisation : Accès complet ou Lecture seule. Un jeton en lecture seule ne peut que consulter des données.
- Choisissez l'expiration : sans expiration, 30 jours, 90 jours ou 1 an.
- Facultativement, limitez-le à certains domaines. Si vous n'en cochez aucun, il accède à tous.
- Appuyez sur Créer le jeton et copiez-le à ce moment-là : il ne sera plus affiché.
Les jetons sans expiration sont désactivés automatiquement pour inactivité. Conservez chaque jeton comme un mot de passe.
Limiter l'endroit d'où un jeton peut être utilisé
Lors de la création du jeton, vous pouvez ajouter deux restrictions facultatives (séparez-les par des virgules ou des sauts de ligne) :
- Adresses IP autorisées (par exemple
203.0.113.7, 10.0.0.0/24) : le jeton ne fonctionne que depuis ces adresses. Utile pour les serveurs à IP fixe. Depuis une autre IP, l'API répond 403. - Origines web autorisées (CORS) (par exemple
https://panel.exemple.com) : permettent d'utiliser le jeton depuis une page web précise. Sans origine, le navigateur ne peut pas appeler l'API avec ce jeton (les scripts côté serveur ne sont pas concernés).
Un jeton compromis avec ces restrictions est bien moins utile à celui qui le vole. Pour vérifier que l'API est vivante, GET /api/v1/health répond sans jeton.
Pour les développeurs
La documentation de l'API, avec un explorateur interactif, se trouve sur https://app.guildawork.com/docs/.
Guides associés
Alertes du navigateur et alertes sans données
Recevez les alertes sur votre ordinateur même sans Guilda Work ouvert, et choisissez de masquer leur contenu.
Centre de réglages
Tout ce qui se configure, au même endroit et avec recherche.
Notifications
La cloche de la barre supérieure, vos préférences et « Ne pas déranger ».